Domain hüftkopfnekrose.de kaufen?
Wir ziehen mit dem Projekt
hüftkopfnekrose.de um.
Sind Sie am Kauf der Domain
hüftkopfnekrose.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hüftkopfnekrose.de kaufen?
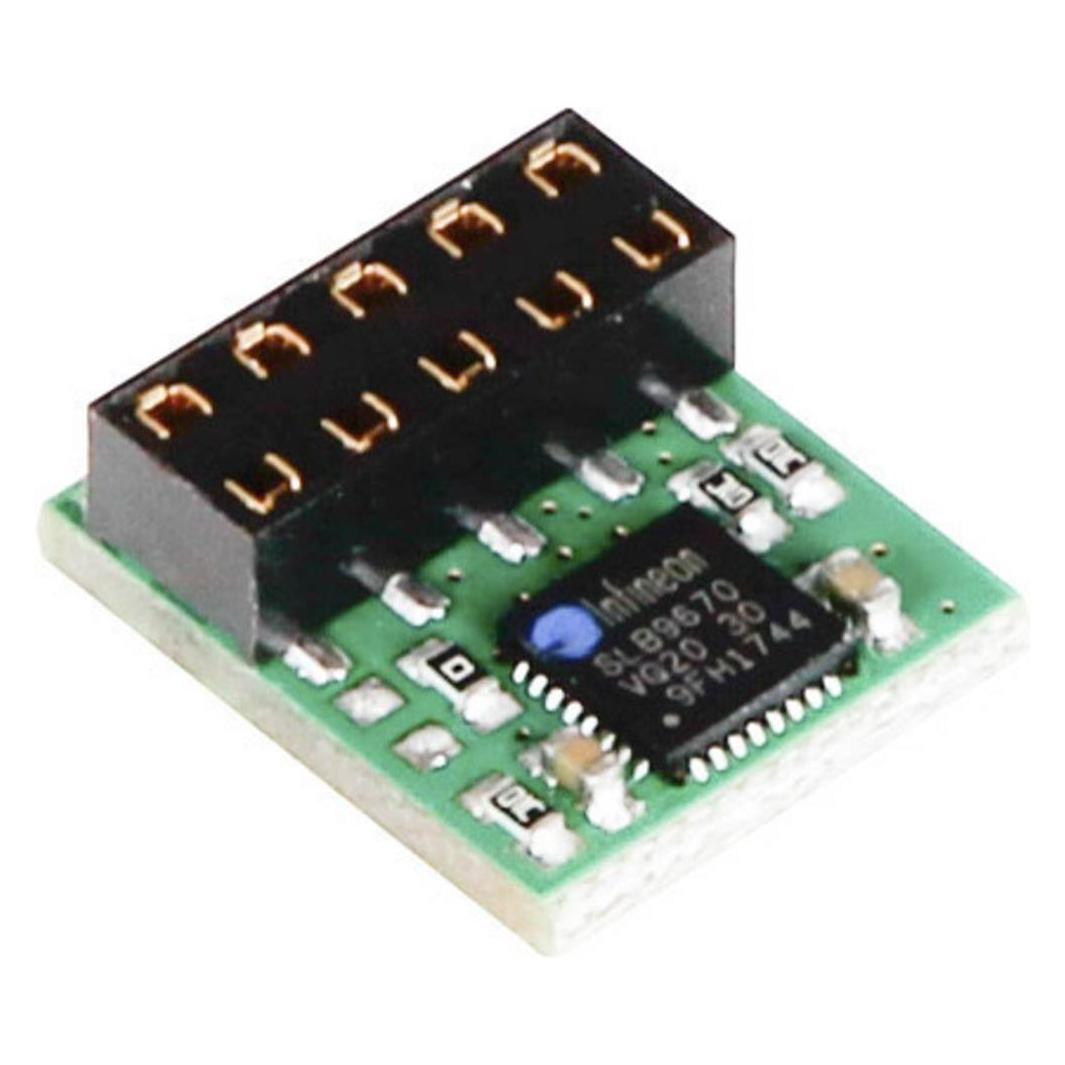
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für TrustedPlatformModule TPM
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Eder, Sigrun: Volle Hose. Einkoten bei Kindern: Prävention und BehandlungVolle Hose. Einkoten bei Kindern: Prävention und Behandlung , Kacke gehört in das Klo. Jawohl! Trotzdem gibt es Jungen und Mädchen, die regelmäßig Kot in der Unterhose absetzen oder Kacke an unpassenden Orten verstecken. Sind die betroffenen Kinder über vier Jahre alt und verfügen sie bereits über die körperlichen Voraussetzungen zur Stuhlkontrolle, dann wird dieses Problem als "Einkoten" bezeichnet. Oftmals weist dieses Verhalten auf psychische Belastungen beim Kind oder auf Probleme innerhalb des Familiensystems hin. Einkotende Kinder schneiden sich und ihre Familie häufig von sozialen Aktivitäten ab, weil das mit Scham und familiärem Stress verbundene Problem wie ein Geheimnis gehütet wird. Daraus entstehen Spannungen und Konflikte, die erneut den Leidensdruck einzelner Familienmitglieder erhöhen. Auch wird das Problem im sozialen Umfeld häufig verschwiegen. Der beim Einkoten entstehende deutlich wahrnehmbare Geruch sorgt zusätzlich für Hänseleien in der Gruppe Gleichaltriger. Das Kindersachbuch "Volle Hose. Einkoten bei Kindern: Prävention und Behandlung" wurde schwerpunktmäßig nach systemischen Ansätzen gestaltet. Es schafft Klarheit, hilft Jungen und Mädchen, das Problem anzupacken, und regt Eltern an, Neues auszuprobieren. Professionelle HelferInnen unterstützt das Buch dabei, Einkoten im psychologischen, psychotherapeutischen und ärztlichen Setting kindgerecht besprechbar zu machen. , Seitenwände & Kotflügel Hinten > Kotflügel, Seitenwände & Tankdeckel , Erscheinungsjahr: 20130327, Produktform: Kartoniert, Beilage: Paperback, Autoren: Eder, Sigrun~Klein, Daniela~Lankes, Michael, Seitenzahl/Blattzahl: 68, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Mensch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Orte & Menschen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: edition riedenburg e.U, Verlag: edition riedenburg, Länge: 187, Breite: 165, Höhe: 5, Gewicht: 117, Produktform: Kartoniert, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HC SIERRA TPM M - Honeycomb Sierra TPM ModuleDas Sierra TPM Module bietet ein authentisches Triebwerksmanagement für die allgemeine Luftfahrt mit abschließbaren Metall-Vernierern, einem hochauflösenden Trimmrad und wichtigen Flugsteuerungen. Mit einem Layout im Stil der allgemeinen Luftfahrt und hochwertigen Komponenten bringt es Präzision und Immersion in Ihr Flugsimulationserlebnis auf PC und Mac. Realistische Motorsteuerung Gas-, Propeller- und Gemischhebel im Vernier-Stil bieten ein authentisches Motormanagement für die allgemeine Luftfahrt - ideal für Kolbenflugzeuge wie die Cessna 172 in der Flugsimulation. Erweiterte TPM-Hebel Drei Push-Pull-Vernier-Achsen mit farbcodierten Griffen sorgen für eine reibungslose Bewegung und präzise Feineinstellung von Gas, Propeller und Gemisch in jedem PC-Flugsimulator-Setup. Präzise Trimmung und Flugsteuerung Verfügt über ein hochauflösendes Trimmrad, eine Feststellbremse, einen Landeklappenhebel und einen Fahrwerkshebel mit LED-Anzeigen - ideal für den Bau realistischer Home-Cockpits für Microsoft Flight Simulator 2024, 2020 und andere Flugsimulatoren. Allgemeine Luftfahrt Layout Der Gashebelquadrant wurde für die Simulation von Flugzeugen mit Kolbenmotoren entwickelt und bietet eine unvergleichliche Immersion und realistische Flugsteuerung für ernsthafte Flugsimulations-Enthusiasten der allgemeinen Luftfahrt. Honeycomb und Zuverlässigkeit Die solide Bauweise, die hochwertigen Metallkomponenten und die bewährte Honeycomb Bauweise sorgen für einen langlebigen, qualitativ hochwertigen PC Flight-Sim Throttle Quadranten mit langer Lebensdauer.239,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
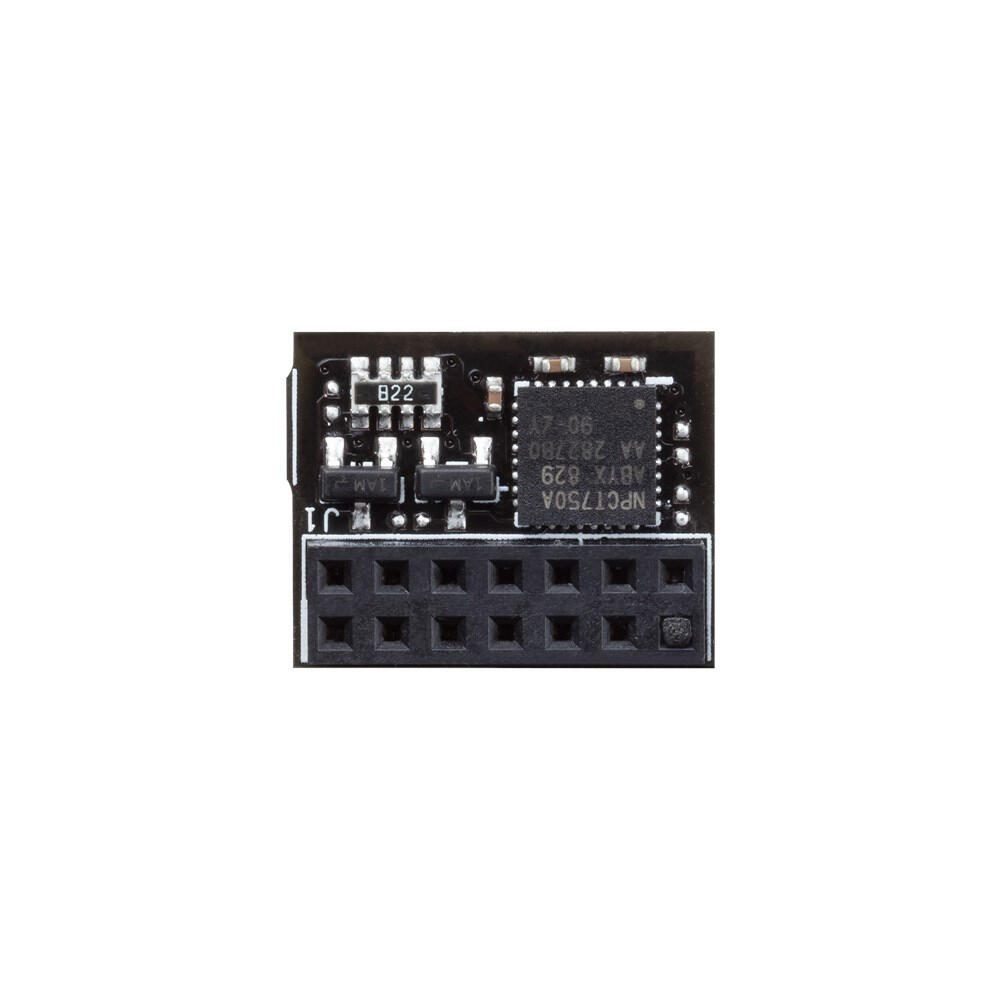
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TrustedPlatformModule TPM:
-
Eder, Sigrun: Volle Hose. Einkoten bei Kindern: Prävention und BehandlungVolle Hose. Einkoten bei Kindern: Prävention und Behandlung , Kacke gehört in das Klo. Jawohl! Trotzdem gibt es Jungen und Mädchen, die regelmäßig Kot in der Unterhose absetzen oder Kacke an unpassenden Orten verstecken. Sind die betroffenen Kinder über vier Jahre alt und verfügen sie bereits über die körperlichen Voraussetzungen zur Stuhlkontrolle, dann wird dieses Problem als "Einkoten" bezeichnet. Oftmals weist dieses Verhalten auf psychische Belastungen beim Kind oder auf Probleme innerhalb des Familiensystems hin. Einkotende Kinder schneiden sich und ihre Familie häufig von sozialen Aktivitäten ab, weil das mit Scham und familiärem Stress verbundene Problem wie ein Geheimnis gehütet wird. Daraus entstehen Spannungen und Konflikte, die erneut den Leidensdruck einzelner Familienmitglieder erhöhen. Auch wird das Problem im sozialen Umfeld häufig verschwiegen. Der beim Einkoten entstehende deutlich wahrnehmbare Geruch sorgt zusätzlich für Hänseleien in der Gruppe Gleichaltriger. Das Kindersachbuch "Volle Hose. Einkoten bei Kindern: Prävention und Behandlung" wurde schwerpunktmäßig nach systemischen Ansätzen gestaltet. Es schafft Klarheit, hilft Jungen und Mädchen, das Problem anzupacken, und regt Eltern an, Neues auszuprobieren. Professionelle HelferInnen unterstützt das Buch dabei, Einkoten im psychologischen, psychotherapeutischen und ärztlichen Setting kindgerecht besprechbar zu machen. , Seitenwände & Kotflügel Hinten > Kotflügel, Seitenwände & Tankdeckel , Erscheinungsjahr: 20130327, Produktform: Kartoniert, Beilage: Paperback, Autoren: Eder, Sigrun~Klein, Daniela~Lankes, Michael, Seitenzahl/Blattzahl: 68, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Mensch, Fachkategorie: Kinder/Jugendliche: Sachbuch: Orte & Menschen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: edition riedenburg e.U, Verlag: edition riedenburg, Länge: 187, Breite: 165, Höhe: 5, Gewicht: 117, Produktform: Kartoniert, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für TrustedPlatformModule TPM
-
HC SIERRA TPM M - Honeycomb Sierra TPM ModuleDas Sierra TPM Module bietet ein authentisches Triebwerksmanagement für die allgemeine Luftfahrt mit abschließbaren Metall-Vernierern, einem hochauflösenden Trimmrad und wichtigen Flugsteuerungen. Mit einem Layout im Stil der allgemeinen Luftfahrt und hochwertigen Komponenten bringt es Präzision und Immersion in Ihr Flugsimulationserlebnis auf PC und Mac. Realistische Motorsteuerung Gas-, Propeller- und Gemischhebel im Vernier-Stil bieten ein authentisches Motormanagement für die allgemeine Luftfahrt - ideal für Kolbenflugzeuge wie die Cessna 172 in der Flugsimulation. Erweiterte TPM-Hebel Drei Push-Pull-Vernier-Achsen mit farbcodierten Griffen sorgen für eine reibungslose Bewegung und präzise Feineinstellung von Gas, Propeller und Gemisch in jedem PC-Flugsimulator-Setup. Präzise Trimmung und Flugsteuerung Verfügt über ein hochauflösendes Trimmrad, eine Feststellbremse, einen Landeklappenhebel und einen Fahrwerkshebel mit LED-Anzeigen - ideal für den Bau realistischer Home-Cockpits für Microsoft Flight Simulator 2024, 2020 und andere Flugsimulatoren. Allgemeine Luftfahrt Layout Der Gashebelquadrant wurde für die Simulation von Flugzeugen mit Kolbenmotoren entwickelt und bietet eine unvergleichliche Immersion und realistische Flugsteuerung für ernsthafte Flugsimulations-Enthusiasten der allgemeinen Luftfahrt. Honeycomb und Zuverlässigkeit Die solide Bauweise, die hochwertigen Metallkomponenten und die bewährte Honeycomb Bauweise sorgen für einen langlebigen, qualitativ hochwertigen PC Flight-Sim Throttle Quadranten mit langer Lebensdauer.239,90 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.